
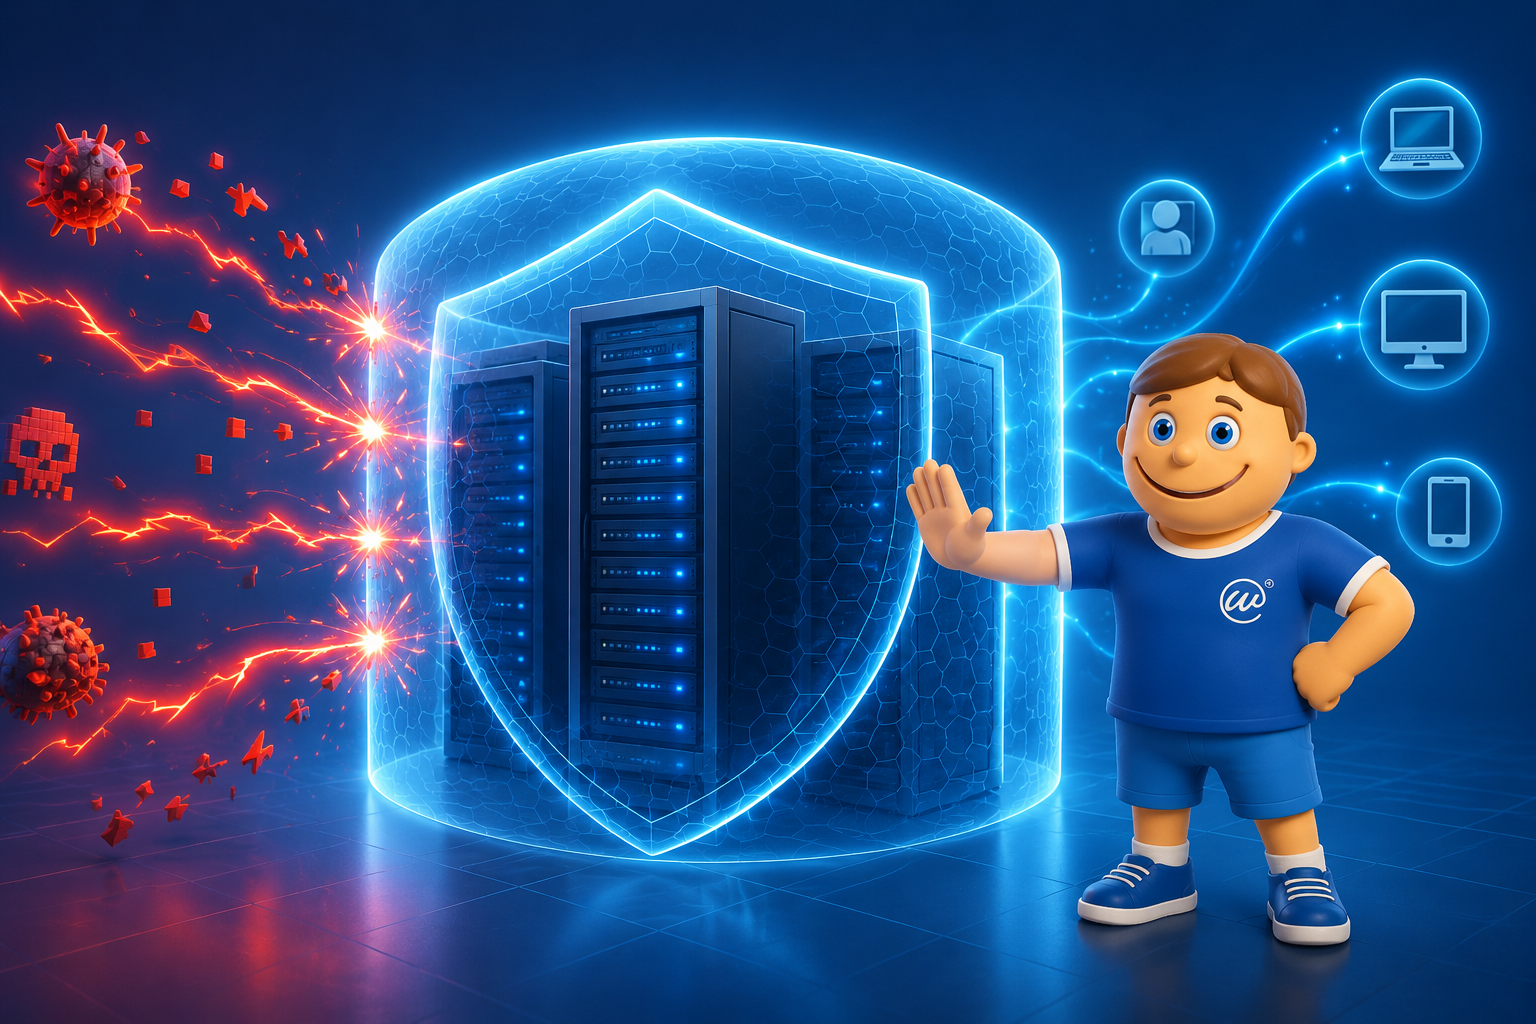
Od této chvíle má váš web aktivní ochranu v reálném čase. Nemusíte nic nastavovat, nic instalovat a nic doplácet. Zapnuli jsme vám ji sami, zdarma, a v tomto článku vám přesně vysvětlíme, co to znamená a proč jsme to udělali.
Co jsme vám vlastně zapnuli
Vaše weby nově běží za WEDOS Protection, naší vlastní ochrannou vrstvou, která stojí mezi internetem a vaším hostingem. Provoz, který na váš web míří, prochází kontrolou dřív, než se vůbec dotkne vašeho PHP, vaší databáze nebo vašich souborů.
Ochrana stojí na třech pilířích:
1. Mitigace v reálném čase
Nejde o statický seznam blokovaných IP adres, který se aktualizuje jednou týdně. Vyhodnocujeme chování provozu průběžně, přímo v okamžiku, kdy přichází. Když se určitá IP adresa, síť nebo skupina požadavků začne chovat jako útok, je zastavena okamžitě, nikoliv až poté, co někdo ráno otevře report.
2. WAF, tedy Web Application Firewall
Klasický firewall řeší porty a adresy. WAF řeší obsah požadavku. Dívá se na to, co se v HTTP požadavku skutečně posílá: jaké parametry, jaké hlavičky, jaké soubory, jaké cesty. Díky tomu umí zastavit typické útoky na webové aplikace, jako je SQL injection, XSS, path traversal, pokusy o nahrání spustitelných souborů nebo zneužití konkrétní zranitelnosti v konkrétním pluginu.
Právě WAF je ta vrstva, která dokáže ochránit i web, který ještě nemá nainstalovanou opravu. A to je v praxi ten nejdůležitější rozdíl, protože mezi zveřejněním zranitelnosti a jejím záplatováním na desetitisících webů uplynou dny, někdy týdny.
3. Anti-DDoS
DDoS útok nemusí být organizovaná akce proti velké korporaci. V drtivé většině případů jde o automatizovaný provoz, který web zahltí natolik, že přestane odpovídat běžným návštěvníkům. Naše síť tento provoz odfiltruje ještě před vaším hostingovým serverem, takže se k vám vůbec nedostane.
Když se objeví nová zranitelnost, reagujeme v řádu minut
Tohle není marketingová fráze. Máme na to konkrétní, čerstvý příklad.
73 minut od prvního nápadu k aktivní globální ochraně
Nová kritická zranitelnost WordPressu s označením wp2shell se stala reálným bezpečnostním tématem.
Kombinuje dvě zranitelnosti jádra WordPressu:
- CVE-2026-63030
- CVE-2026-60137
Exploit může útočníkovi umožnit kompromitovat WordPress web bez existujícího účtu a bez platných přihlašovacích údajů. Jinými slovy: nepotřebuje uhádnout heslo, nepotřebuje ukradenou session, nepotřebuje nic. Stačí mu, že váš web existuje a je dostupný z internetu.
Naše reakce byla jednoduchá.
Analyzovali jsme cestu útoku, vytvořili nové WAF pravidlo, otestovali možné varianty koncových bodů, ověřili reálný provoz v našich logách a nasadili ochranu do WEDOS Global Protection.
Celkový čas od prvního nápadu k aktivní ochraně
73 minut
A přesně tohle dělá WEDOS Global Protection jiným.
Nemusíme čekat na vydání nové verze produktu, na dlouhý vývojový cyklus ani na externího dodavatele. Dokážeme analyzovat novou hrozbu, vytvořit vlastní mitigaci a nasadit ji napříč celou naší infrastrukturou velmi rychle.
Dnes to trvalo 73 minut. Příště to mohou být jednotky minut.
Proč je to tak zásadní
Zamyslete se nad běžnou alternativou. Objeví se kritická zranitelnost WordPressu. Co se stane dál?
- Vývojáři jádra nebo pluginu připraví opravu.
- Oprava se zveřejní.
- Provozovatel webu si jí všimne. Nebo taky ne.
- Provozovatel aktualizuje. Někdy za hodinu, někdy za měsíc, někdy nikdy.
Mezi bodem 2 a bodem 4 je okno, ve kterém automatizované skenery projíždějí internet a hledají weby, které ještě aktualizované nejsou. A ty skenery jsou rychlé, protože zveřejněná zranitelnost je veřejná informace pro obě strany.
My do tohoto okna vstupujeme za vás. Pravidlo na úrovni WAF ochrání váš web i ve chvíli, kdy je jeho jádro nebo plugin stále zranitelný. Aktualizovat samozřejmě máte, ale nemusíte to stihnout do hodiny, abyste přežili.
Váš hosting je ještě bezpečnější a vaše data přitom neopustí Českou republiku
Tohle je bod, na kterém si opravdu zakládáme, a je to zároveň bod, ve kterém se od velké části konkurence lišíme nejvíc.
Většina ochranných a CDN služeb na trhu funguje tak, že váš provoz pošlete třetí straně, typicky nadnárodní společnosti s infrastrukturou rozesetou po celém světě. Ochrana funguje, ale za cenu toho, že váš provoz, vaše hlavičky, vaše cookies a metadata vašich návštěvníků prochází přes body, nad kterými nemáte a nemůžete mít kontrolu, a často fyzicky mimo Evropskou unii.
U nás vaše data nejenže neopustí Evropskou unii, ona neopustí ani Českou republiku.
Jak je to možné? Díky vlastní infrastruktuře, kterou skutečně provozujeme. Každý bod naší sítě je náš vlastní a je pod naší plnou kontrolou. Nepronajímáme si cizí kapacitu, nepřeprodáváme cizí službu a neposíláme váš provoz do cizí černé skříňky.
A co ty body naší CDN, které jsou rozmístěné po světě? Zrcadlí se na nich výhradně veřejně dostupný statický obsah: veřejné knihovny, JavaScript a obrázky. Tedy přesně ty věci, které si stejně kdokoliv stáhne přímým otevřením vašeho webu. Aplikační logika, databáze, uživatelská data ani nic citlivého se na těchto bodech neukládá.
Pro každého, kdo řeší GDPR, NIS2 nebo jen zdravý rozum ohledně toho, kde končí data jeho zákazníků, je tohle podstatný rozdíl.
Aktivovali jsme vám tuto službu zcela zdarma
Nemusíte nic objednávat, nic potvrzovat a nikam klikat. Službu jsme vám zapnuli sami a je součástí vašeho hostingu bez příplatku.
Užívejte si jeden z nejbezpečnějších hostingů v Evropě.
Tohle není krok zpátky, tohle je míle vpřed
Někdo se možná zeptá, jestli přidání další vrstvy mezi návštěvníka a web není komplikace. Není.
Data, která máme, mluví jasně: na každý web jde nějaký útok. Malý nebo velký, ale jde vždy. Neexistuje web, který by byl tak nezajímavý, aby si ho automatizované skenery nenašly. Útočníci dnes necílí na konkrétní firmy, cílí na zranitelnosti. Nezajímá je, jestli provozujete e-shop s obratem v milionech, nebo blog o pěstování rajčat. Zajímá je, jestli máte neaktualizovaný plugin.
Kompromitovaný web přitom neznamená jen nefunkční stránky. Znamená to rozesílání spamu z vaší domény, poškozenou reputaci u poštovních serverů, skryté přesměrování vašich návštěvníků, zneužití vašeho serveru jako součásti dalšího útoku a v horším případě únik dat vašich zákazníků.
My vás před těmito útoky chceme chránit aktivně. Ne až ve chvíli, kdy nám napíšete, že je něco špatně.
Nemáte hosting u nás? Nezoufejte
Ochranu si můžete pořídit i samostatně, nezávisle na tom, kde váš web běží.
Postup je jednoduchý:
- Objednáte si službu samostatně.
- Upravíte jeden záznam ve své DNS.
- Hotovo. Váš provoz od té chvíle prochází naší ochranou.
Nemusíte nic migrovat, nemusíte nic přeinstalovávat a nemusíte měnit poskytovatele hostingu. Stačí přesměrovat provoz.
Shrnutí
- Ochrana v reálném čase, WAF a anti-DDoS jsou nově součástí vašeho hostingu.
- Zdarma a už aktivní, není potřeba nic dělat.
- Na novou kritickou zranitelnost WordPressu jsme reagovali za 73 minut od prvního nápadu k nasazené globální ochraně.
- Vaše data zůstávají v České republice, protože každý bod naší infrastruktury je náš vlastní.
- Nejste náš zákazník? Službu lze dokoupit samostatně a zapnout změnou jednoho DNS záznamu.
Bezpečnost není funkce, kterou si zapnete až po prvním incidentu. Je to stav, ve kterém má váš web být od začátku. A od dneška v něm je.