Ve WEDOS Global Protection (WGP) neustále pracujeme na tom, aby byly chráněné weby našich zákazníků bezpečnější a dostupnější. Tento týden se nám podařilo posunout ochranu zase o kus dál. Zaměřili jsme se na tři důležité oblasti: aby byl váš web vidět ve vyhledávačích i během útoku, aby výpadek jedné části naší infrastruktury neznamenal výpadek vašeho webu a aby běžné útoky na PHP a WordPress narazily dřív, než se dostanou k vašemu serveru. Máme radost, že všechny tyto novinky můžeme nabídnout automaticky všem chráněným doménám. Nemusíte nic nastavovat.
Pokračovat ve čtení „Novinky ve WEDOS Global Protection za týden 5. – 11. 10. 2026: vyhledávače i během útoku, záložní cesta a přísnější ochrana PHP“Novinky ve WEDOS Global Protection 28. 9.–5. 10. 2026: ochrana přihlášení, hodnocení robotů a funkce bez zásahu do webu
Za týden od 28. září do 5. října 2026 přibylo do WEDOS Global Protection (WGP) přes deset novinek. Část z nich už mají všechny chráněné weby automaticky, další jsou hotové a brzy je přidáme do nové administrace. Přinášíme stručný přehled.
Pokračovat ve čtení „Novinky ve WEDOS Global Protection 28. 9.–5. 10. 2026: ochrana přihlášení, hodnocení robotů a funkce bez zásahu do webu“Hádání hesel k WordPress z tisíců adres: proč limit pokusů nestačil a co jsme nasadili místo něj
Útoky na přihlášení do WordPress se za poslední měsíce výrazně změnily. Místo jednoho stroje, který zkouší tisíce hesel, dnes přicházejí tisíce IP adres, z nichž každá zkusí jen pár hesel za hodinu. Ochrana založená na limitu pokusů z jedné adresy takový útok nevidí. Od 28. září 2026 proto weby chráněné WEDOS Global Protection (WGP) chrání přihlašovací stránku WordPress jinak: krátkou kontrolou proof-of-work, kterou projde prohlížeč, ale ne skript. Počet pokusů o přihlášení, které dorazily až na servery webů, klesl v následujících dnech o 75 %.
Pokračovat ve čtení „Hádání hesel k WordPress z tisíců adres: proč limit pokusů nestačil a co jsme nasadili místo něj“CVE-2026-87902: závažná zranitelnost ve WordPress Core, WGP vám dá čas aktualizovat
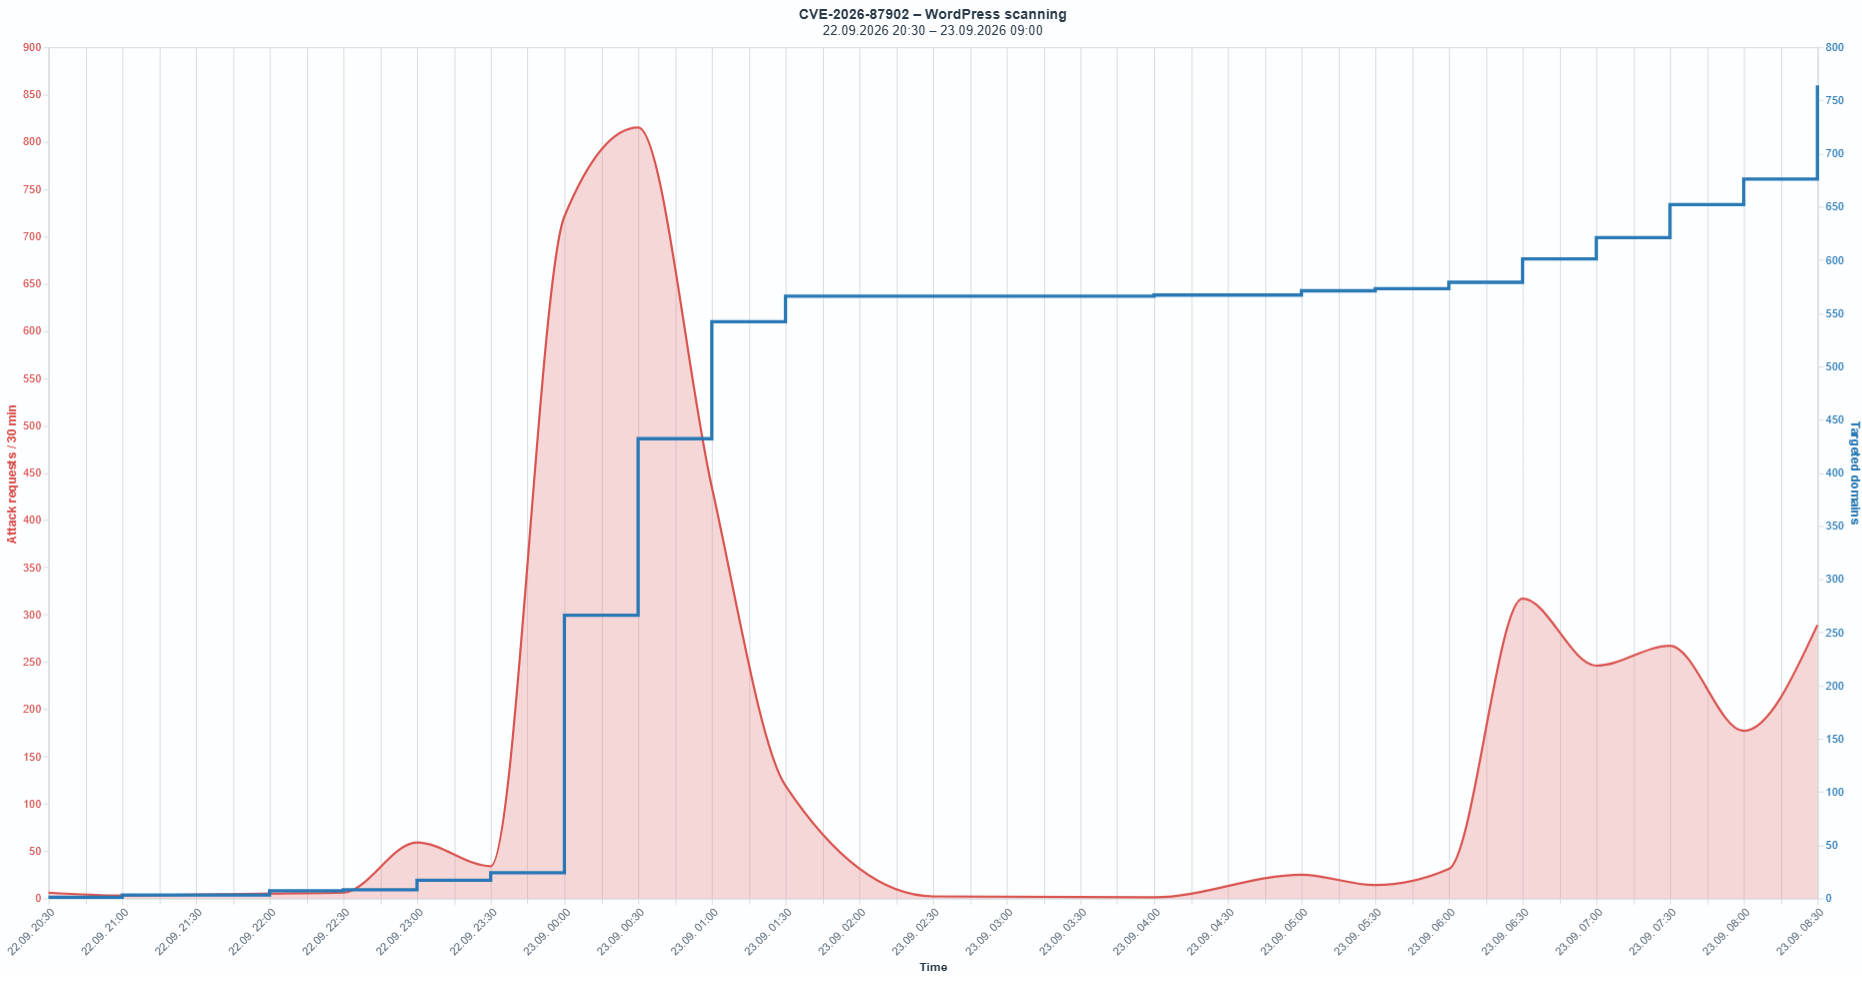
22. září 2026 byla zveřejněna kritická zranitelnost v jádru WordPressu, CVE-2026-87902. Ještě téhož večera začaly na weby chráněné WEDOS Global Protection (WGP) přicházet první škodlivé požadavky. V článku popisujeme, jak útok vypadal v datech, jak jsme ho odlišili od běžného provozu a proč jsme místo čekání na aktualizace jednotlivých webů nasadili pravidlo na aplikační vrstvě (WAF).
Pokračovat ve čtení „CVE-2026-87902: závažná zranitelnost ve WordPress Core, WGP vám dá čas aktualizovat“WordPress 7.1 může vracet 404 u XML sitemap, i když se v prohlížeči zobrazí správně
V posledních dnech jsme se setkali s několika případy, kdy Google Search Console odmítal WordPress sitemap s chybou HTTP 404, přestože se adresa /wp-sitemap.xml v běžném prohlížeči zobrazovala zdánlivě správně.
Jeden den s wp-login.php: 4,3 milionu blokovaných requestů za 24 hodin
wp-login.php je jeden z nejznámějších souborů ve WordPress. Přes něj se standardně přihlašujete do administrace, takže je dlouhodobě oblíbeným cílem brute force útoků. Pojďme se podívat na data z logů WEDOS Global Protection.
Když útočí 162 tisíc unikátních IP na 143 tisíc webů
V pondělí 23. října jsme zažili nejrozsáhlejší útok na instalace WordPress. Naplno se probudil „Indonéský botnet“ a začal masivně útočit na soubory xmlrpc.php. Ačkoliv se útok snažil vypadat nenápadně, ve výsledku byl opravdu masivní.
20 webů s největší návštěvností na NoLimit, NoLimit Extra a WMS za 24 hodin v úterý 18.01.2022
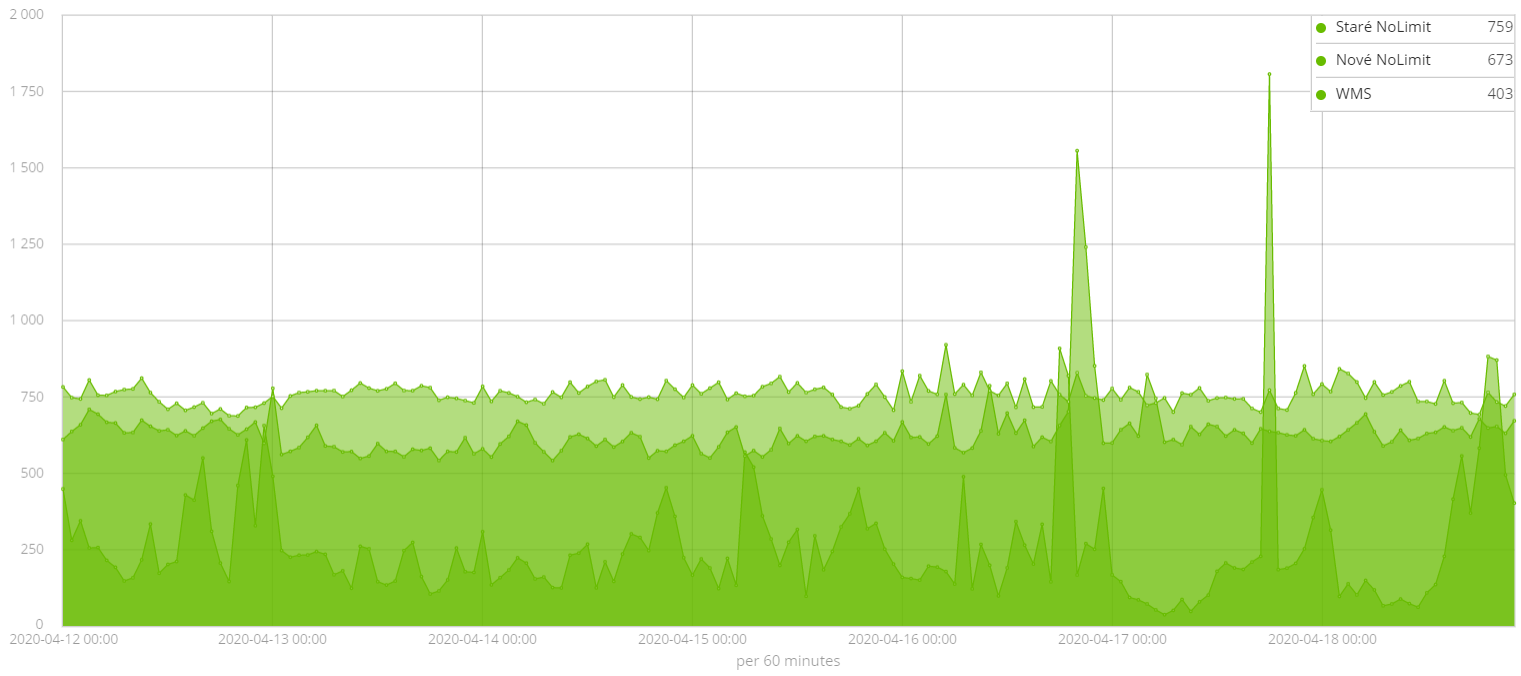
Dneska pro vás máme rychlé statistiky. Průběžně sledujeme, jaký vliv mělo navýšení parametrů u služeb NoLimit a NoLimit Extra na rychlost webů našich zákazníků. Zatím vše vypadá dobře. Není toho moc k hlášení, takže jsme udělali takový rychlý průzkum 20 webů s aktuálně největší návštěvností.
Pokračovat ve čtení „20 webů s největší návštěvností na NoLimit, NoLimit Extra a WMS za 24 hodin v úterý 18.01.2022“Počet blokovaných přenosů přesáhl 60 % aneb jak jsme pokročili s ochranou vašich webů
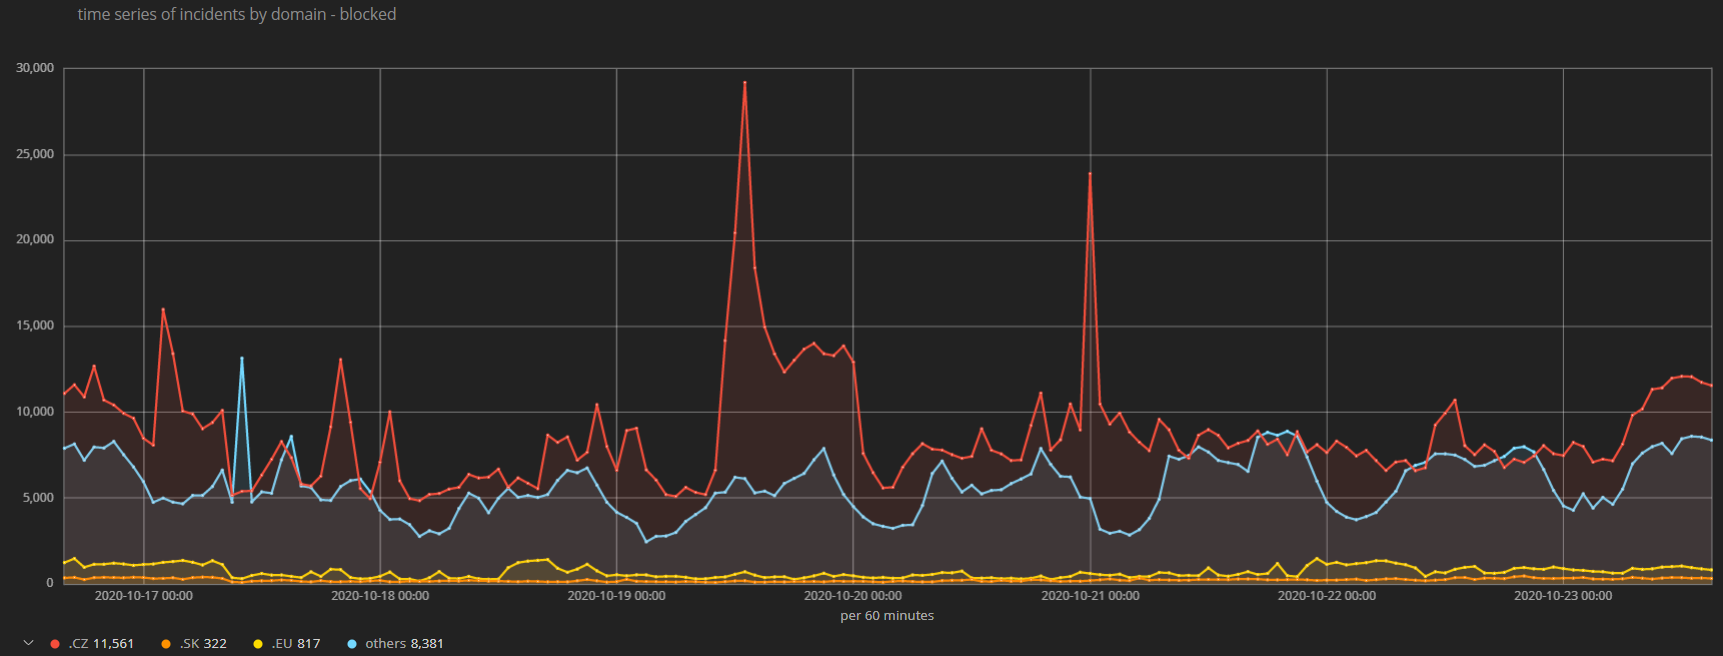
Je to zhruba čtyři a půl roku, co jsme hromadně spustili filtraci provozu pro webhostingy naší IPS/IDS ochranou. Systém pokročilé detekce a eliminace hrozeb. Původní pravidla pro filtrování se s těmi dnešními už nedají srovnávat. Jsou daleko benevolentnější, ale přesto efektivnější než kdykoliv předtím.
Jak rychlé jsou weby u WEDOS anebo kolik zobrazení má nejnavštěvovanější web na NoLimit?
Náš systém CML (Centrální Monitoring Logů) shromažďuje nepřetržitě data ze všech serverů a dalších zařízení v naší síti a v reálném čase je vyhodnocuje. Denně se jedná o 600 – 700 GB dat. Slouží primárně pro účely dohledání chyb a problémů. Ovšem využíváme je například i pro naše ochrany. Co kdybychom z nich ale udělali třeba infografiku?