Ve WEDOS Global Protection (WGP) neustále pracujeme na tom, aby byly chráněné weby našich zákazníků bezpečnější a dostupnější. Tento týden se nám podařilo posunout ochranu zase o kus dál. Zaměřili jsme se na tři důležité oblasti: aby byl váš web vidět ve vyhledávačích i během útoku, aby výpadek jedné části naší infrastruktury neznamenal výpadek vašeho webu a aby běžné útoky na PHP a WordPress narazily dřív, než se dostanou k vašemu serveru. Máme radost, že všechny tyto novinky můžeme nabídnout automaticky všem chráněným doménám. Nemusíte nic nastavovat.
Pokračovat ve čtení „Novinky ve WEDOS Global Protection za týden 5. – 11. 10. 2026: vyhledávače i během útoku, záložní cesta a přísnější ochrana PHP“Novinky ve WEDOS Global Protection 28. 9.–5. 10. 2026: ochrana přihlášení, hodnocení robotů a funkce bez zásahu do webu
Za týden od 28. září do 5. října 2026 přibylo do WEDOS Global Protection (WGP) přes deset novinek. Část z nich už mají všechny chráněné weby automaticky, další jsou hotové a brzy je přidáme do nové administrace. Přinášíme stručný přehled.
Pokračovat ve čtení „Novinky ve WEDOS Global Protection 28. 9.–5. 10. 2026: ochrana přihlášení, hodnocení robotů a funkce bez zásahu do webu“Hádání hesel k WordPress z tisíců adres: proč limit pokusů nestačil a co jsme nasadili místo něj
Útoky na přihlášení do WordPress se za poslední měsíce výrazně změnily. Místo jednoho stroje, který zkouší tisíce hesel, dnes přicházejí tisíce IP adres, z nichž každá zkusí jen pár hesel za hodinu. Ochrana založená na limitu pokusů z jedné adresy takový útok nevidí. Od 28. září 2026 proto weby chráněné WEDOS Global Protection (WGP) chrání přihlašovací stránku WordPress jinak: krátkou kontrolou proof-of-work, kterou projde prohlížeč, ale ne skript. Počet pokusů o přihlášení, které dorazily až na servery webů, klesl v následujících dnech o 75 %.
Pokračovat ve čtení „Hádání hesel k WordPress z tisíců adres: proč limit pokusů nestačil a co jsme nasadili místo něj“CVE-2026-87902: závažná zranitelnost ve WordPress Core, WGP vám dá čas aktualizovat
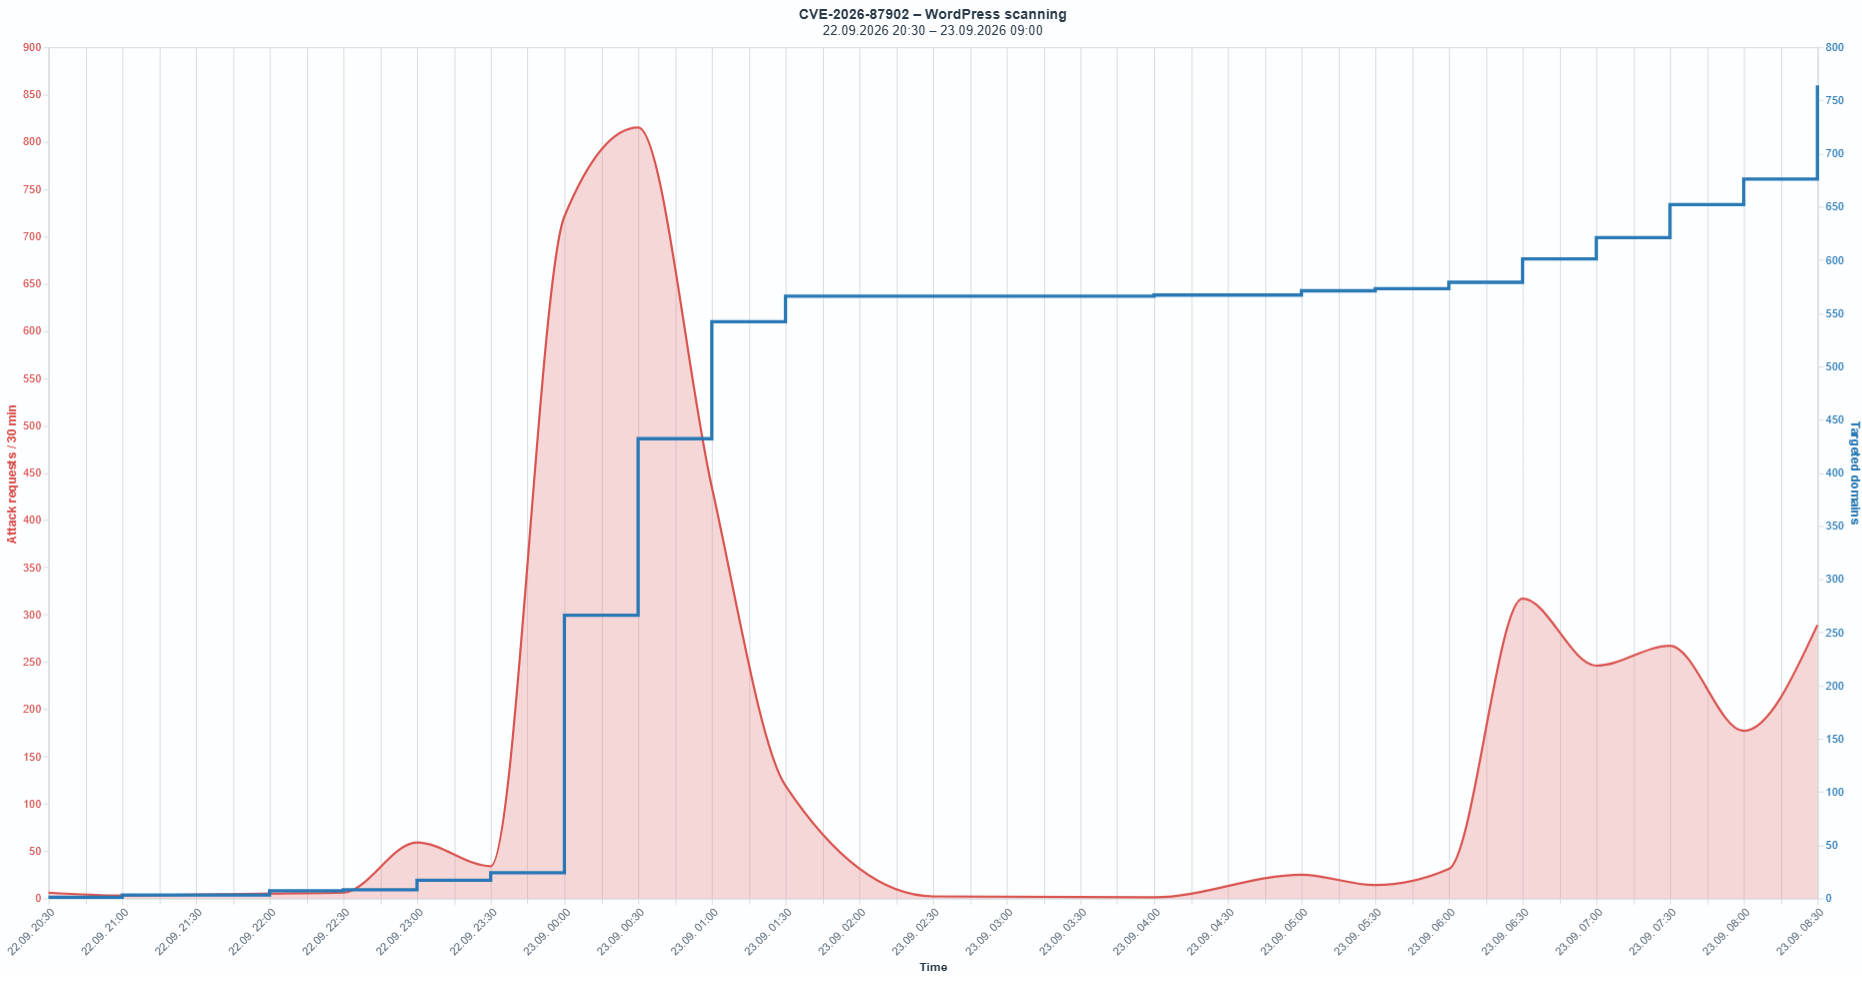
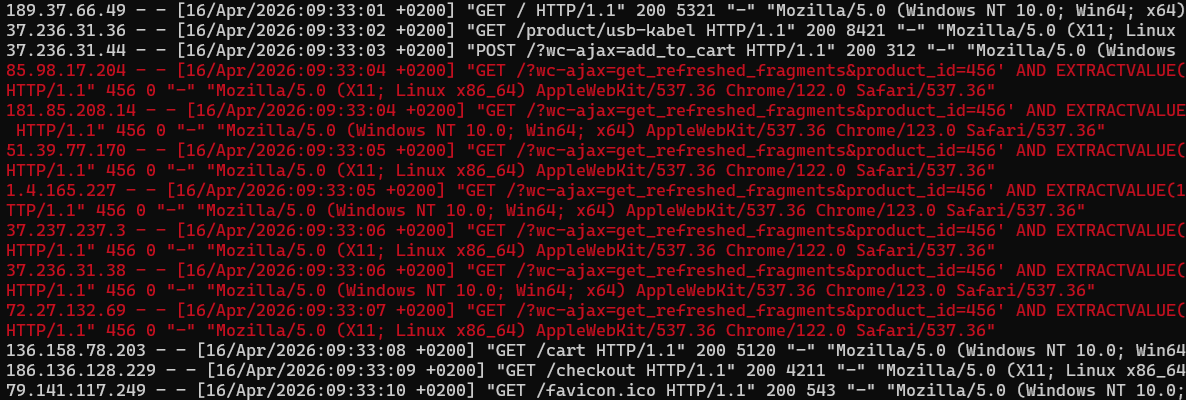
22. září 2026 byla zveřejněna kritická zranitelnost v jádru WordPressu, CVE-2026-87902. Ještě téhož večera začaly na weby chráněné WEDOS Global Protection (WGP) přicházet první škodlivé požadavky. V článku popisujeme, jak útok vypadal v datech, jak jsme ho odlišili od běžného provozu a proč jsme místo čekání na aktualizace jednotlivých webů nasadili pravidlo na aplikační vrstvě (WAF).
Pokračovat ve čtení „CVE-2026-87902: závažná zranitelnost ve WordPress Core, WGP vám dá čas aktualizovat“Ze zákulisí WEDOS Global Protection: co obnáší vývoj evropského štítu proti DDoS útokům
Většina našich zákazníků ani netuší že mají zapnutý WEDOS Global Protection. Vidí jen klidně spící web, který útoky ani nezaregistruje. Přitom ještě pár hodin předtím to byl problémový web, který přetěžoval server a ohrožoval další zákazníky. Podpora během pěti minut přesměrovala provoz ze serveru na více jak stovku anycastových reverzních proxy, které okamžitě začali filtrovat provoz. Co se skrývá pod kapotou? Technicky je toho pod povrchem překvapivě dost. Pojďme se na to podívat detailněji.
Pokračovat ve čtení „Ze zákulisí WEDOS Global Protection: co obnáší vývoj evropského štítu proti DDoS útokům“AI roboti se mění. A WEDOS Global Protection s nimi
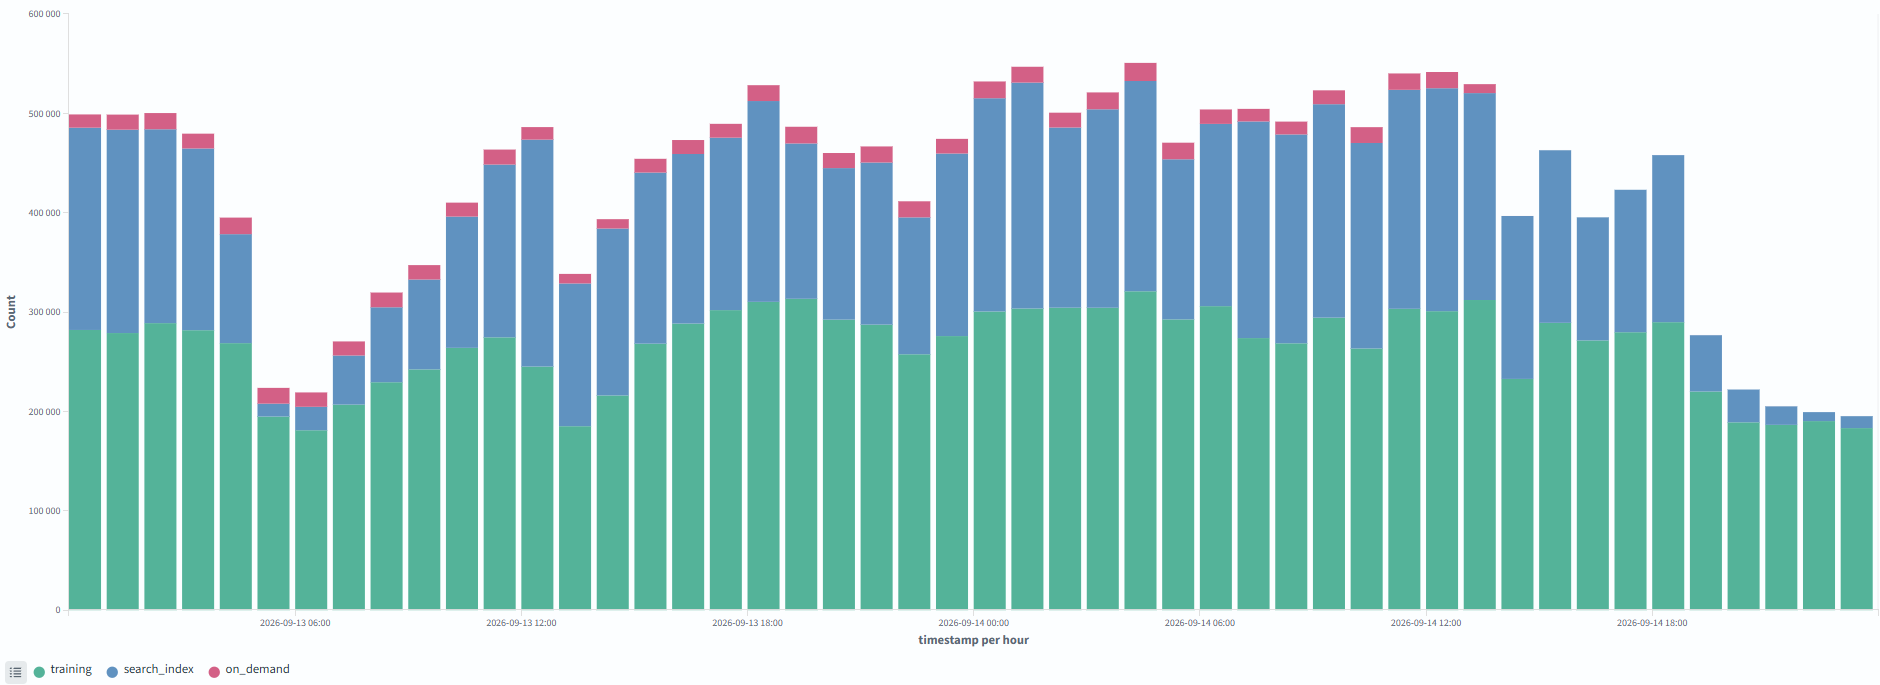
AI služby dnes neposílají na weby jen jeden typ robota. Stejný poskytovatel může provozovat crawler pro získávání dat, robota pro AI vyhledávání i klienta, který stránku otevře na přímý požadavek uživatele. A právě tady se internet začíná měnit.
Pokračovat ve čtení „AI roboti se mění. A WEDOS Global Protection s nimi“WordPress 7.1 může vracet 404 u XML sitemap, i když se v prohlížeči zobrazí správně
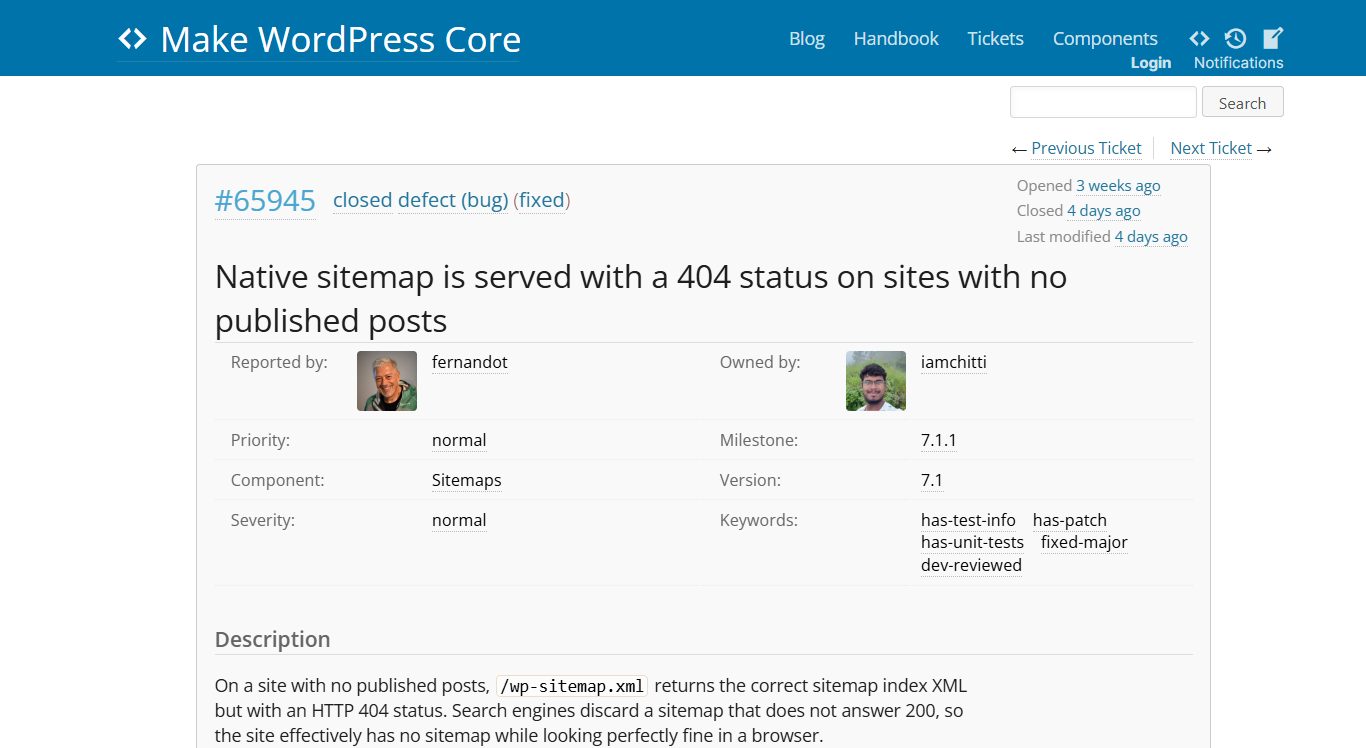
V posledních dnech jsme se setkali s několika případy, kdy Google Search Console odmítal WordPress sitemap s chybou HTTP 404, přestože se adresa /wp-sitemap.xml v běžném prohlížeči zobrazovala zdánlivě správně.
Jeden den s wp-login.php: 4,3 milionu blokovaných requestů za 24 hodin
wp-login.php je jeden z nejznámějších souborů ve WordPress. Přes něj se standardně přihlašujete do administrace, takže je dlouhodobě oblíbeným cílem brute force útoků. Pojďme se podívat na data z logů WEDOS Global Protection.
Od detekce po nasazení – jak vzniká nové bezpečnostní pravidlo ve WEDOS Global Protection
Od poloviny minulého roku pracujeme na nové infrastruktuře pro službu WEDOS Global Protection (WGP). Cílem bylo vytvořit řešení, které je robustnější, rychlejší, snadněji udržovatelné a umožňuje nasazovat pokročilejší detekční mechanismy.
Pokračovat ve čtení „Od detekce po nasazení – jak vzniká nové bezpečnostní pravidlo ve WEDOS Global Protection“WEDOS se zjednodušuje: Hostingová divize pod novou značkou a rozdělení služeb
Měníme se. V uplynulém roce jsme zahájili rozsáhlý proces restrukturalizace s cílem posílit naši pozici na globálním trhu a zvýšit flexibilitu našich služeb. Společnost se rozdělila na menší a flexibilnější celky, což nám umožní rychlejší inovace a lepší přizpůsobení se potřebám zákazníků. V podstatě jsme jak lidské, tak materiální zdroje rozdělili na specializované firmy – některé skutečné, jiné virtuální – které jednají samostatně a ve svém nejlepším zájmu.
Pokračovat ve čtení „WEDOS se zjednodušuje: Hostingová divize pod novou značkou a rozdělení služeb“